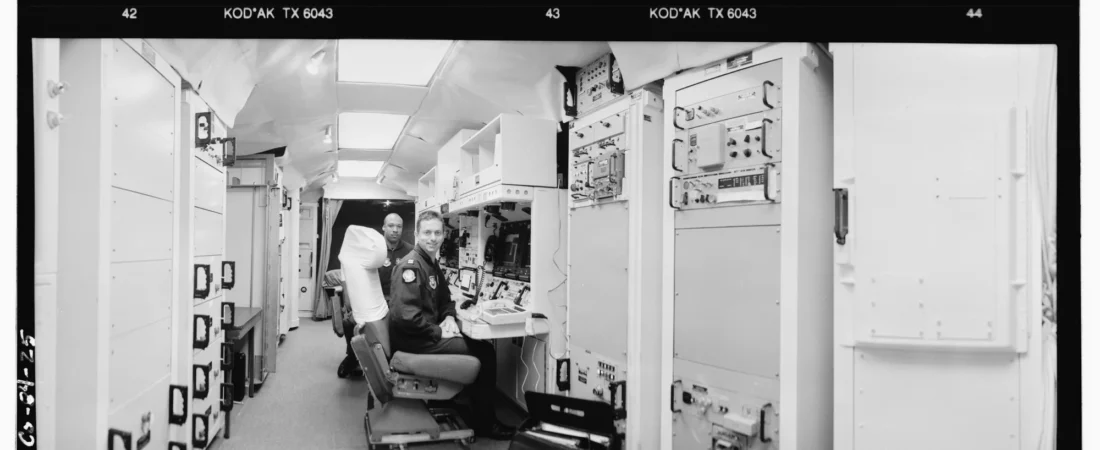
Dans un silo de missiles Minuteman, la règle des deux interdit à un officier de tirer seul : deux hommes, deux clés, un coffre à deux serrures, et un second équipage à des dizaines de kilomètres de là qui doit tourner les siennes pour que le tir parte. L’US Air Force a codifié cette contrainte sous le nom de two-person concept dans son instruction AFI 91-104, et elle décrit exactement ce qui manque au contrôle des agents IA dans les stacks commerciales de 2026. Un agent qui lit vos données client, accorde une remise et envoie un contrat détient les trois clés dans la même main, sous une seule autorisation, à la vitesse de la machine. Le 14 septembre 2026, l’Agence espagnole de protection des données a reçu la première notification d’une brèche de données personnelles exécutée par un agent IA. La question du second contrôle a quitté le terrain théorique pour entrer dans les registres d’incidents.
À retenir
- Le contrôle des agents IA commence par deux clés : dans une capsule de tir Minuteman, quatre serrures et quatre clés séparent l’ordre reçu du missile parti, et aucun opérateur ne peut les atteindre seul.
- L’Agence espagnole de protection des données a reçu le 14 septembre 2026 la première notification d’une brèche de données personnelles exécutée au moyen d’un agent IA, qui a enchaîné seul les phases de l’attaque après une connexion authentifiée (login). L’agence précise qu’un cas ne fait pas une tendance statistique.
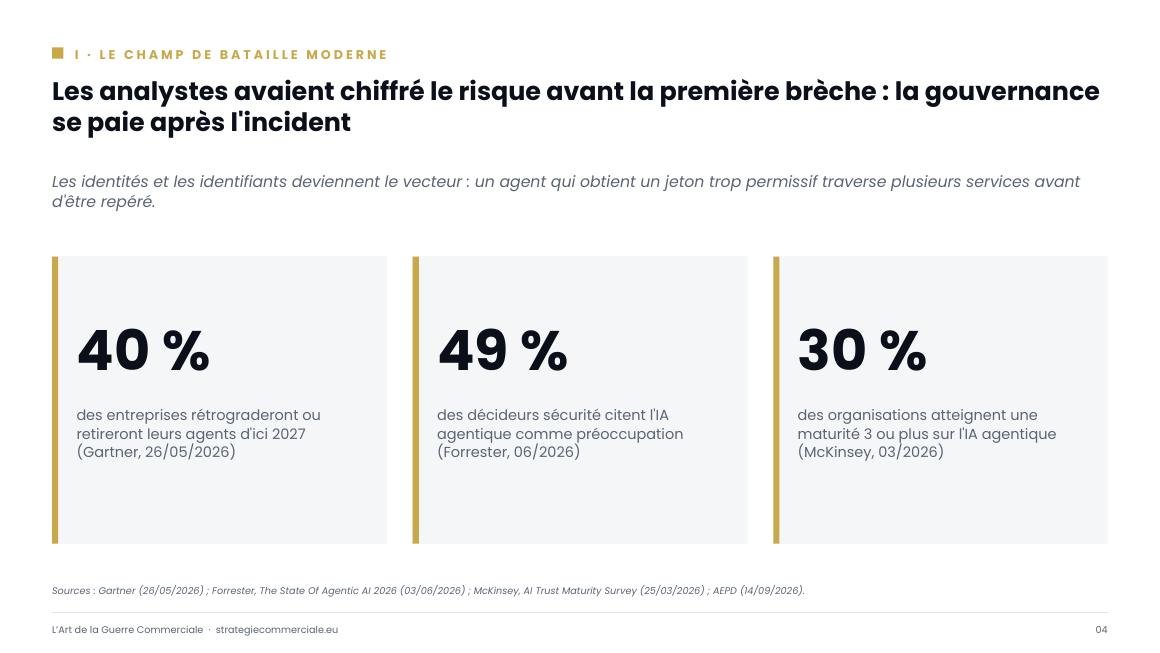
- Gartner prédit (communiqué du 26 mai 2026) que d’ici 2027, 40 % des entreprises rétrograderont ou mettront hors service des agents IA autonomes à cause de lacunes de gouvernance repérées après des incidents de production.
- Cisco a centralisé ses agents dans une plateforme unique, MyAgent : environ 90 000 salariés y ont accès, 50 % d’usage quotidien en deux semaines, et près de 700 agents créés par les salariés ont été autorisés par une équipe centrale (Fortune, 16 septembre 2026).
- Trois livrables portent la règle des deux dans une stack commerciale : la séparation lecture, écriture et validation, une seconde clé sur toute action irréversible, et un registre des agents autorisés avec propriétaire, périmètre et journal.
I. Le Champ de Bataille Moderne : le contrôle des agents IA face aux actions irréversibles
Selon l’Agence espagnole de protection des données (billet de Francisco Pérez Bes, 14 septembre 2026), l’agent attaquant a commencé par chercher des vulnérabilités dans des fichiers génériques, a réalisé une connexion correcte, puis a cherché de façon autonome des failles dans l’application, ce qui lui a permis de modifier des données personnelles et d’accéder à des factures. Attention à ne pas sombrer dans la psychose tout de même. Selon l’AEPD, une première notification ne permet pas d’affirmer une tendance statistique, et l’emploi d’un modèle de langage connu n’implique ni que le modèle ni l’infrastructure de son fournisseur aient été compromis. Sa conclusion opérationnelle est plus intéressante que le fait divers : les identités et les identifiants deviennent le vecteur, parce qu’un agent qui obtient un compte, une clé d’API ou un jeton aux permissions excessives opère à la vitesse d’une machine et traverse plusieurs services avant que l’organisation ne repère un comportement anormal. Cinco Días a repris l’information le 16 septembre 2026, suivi par Clubic le 17 septembre.
Les analystes avaient chiffré le risque avant que cet incident ne survienne. Dans un communiqué du 26 mai 2026, Gartner prédit que d’ici 2027, 40 % des entreprises rétrograderont ou mettront hors service des agents IA autonomes à cause de lacunes de gouvernance identifiées seulement après des incidents en production. Selon Shiva Varma, Senior Director Analyst, les entreprises traitent la gouvernance des agents de façon binaire, verrouillée ou entièrement confiante, et les échecs surviennent quand elles cessent de distinguer la capacité d’agir d’un agent de l’étendue des accès qu’elles lui accordent.
Pourtant, la question de la gouvernance de l’IA est déjà au cœur des préoccupations des personnes chargées de la déployer. Selon McKinsey (AI Trust Maturity Survey publiée le 25 mars 2026, environ 500 organisations interrogées entre décembre 2025 et janvier 2026 auprès de responsables de la gouvernance, du risque ou des décisions d’investissement IA), près de deux tiers des répondants citent la sécurité et le risque comme premier obstacle au passage à l’échelle de l’IA agentique, loin devant l’incertitude réglementaire et les limites techniques. La même enquête mesure un écart de maturité qui parle aux directions commerciales : les organisations dotées d’une responsabilité explicite sur l’IA responsable affichent un score moyen de 2,6, contre 1,8 pour celles qui n’ont désigné personne.
Côté sécurité, les équipes ont déjà sonné le branle-bas de combat. Selon Forrester (billet du 3 juin 2026 accompagnant le rapport The State Of Agentic AI, 2026), 49 % des décideurs sécurité interrogés dans la Forrester’s Security Survey 2026 désignent l’IA agentique comme une préoccupation, et plus de la moitié des entreprises signalent une prolifération d’agents même après avoir adopté le référentiel NIST AI RMF. Brian Hopkins et ses collègues en tirent une recommandation s’apparentant à une procédure de sécurité. Selon eux, les organisations doivent traiter chaque agent comme une identité gouvernée, avec des identifiants uniques, le moindre privilège, une journalisation complète et un propriétaire nommé qui gère son cycle de vie.
Jusqu’ici on pourrait être tenté de percevoir cela comme un enjeu principalement pour les équipes IT et infosec. C’est vrai, mais il ne faut pas sous-estimer la capacité de nuisance d’un agent destiné aux équipes GTM mal gouverné. Un agent branché sur le CRM lit l’historique d’un compte, calcule une remise, génère le devis, l’envoie et met à jour l’opportunité. Cinq gestes, une seule autorisation, aucune couture entre la lecture et l’engagement contractuel. La remise consentie, le contrat parti, la donnée client exfiltrée appartiennent tous les trois à la catégorie des actions irréversibles : l’annulation coûte une négociation, une notification à un régulateur ou un client perdu. La conséquence commerciale semble arriver par le service achats de vos propres clients, qui réclament des preuves plutôt que des démonstrations : qui détient les droits d’écriture, qui valide, et où se trouve le journal. La traçabilité et l’attestation deviennent des critères d’achat B2B, au même titre que le prix.
II. Le Miroir Stratégique : la règle des deux dans les silos Minuteman
La no-lone zone : une doctrine née d’un problème de confiance, pas de compétence
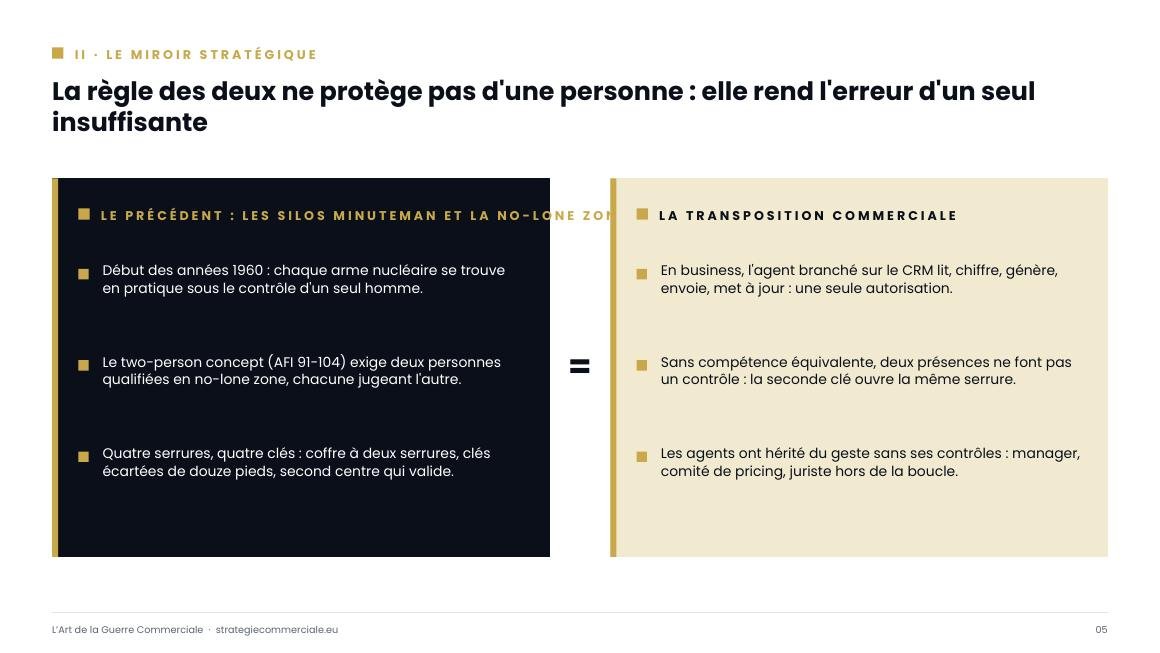
Au début des années 1960, l’arme nucléaire américaine pose un sérieux problème : chaque arme se trouve, en pratique, sous le contrôle indépendant d’un seul homme, le général sous le commandement duquel elle est placée. Le général Horace M. Wade, alors subordonné du général Thomas S. Power au Strategic Air Command, le dit dans les termes rapportés par la notice Permissive action link (traduit de l’anglais) : « Avant que nous ayons un vrai contrôle positif, le SAC avait le pouvoir de faire beaucoup de choses, et c’était entre ses mains, et il le savait. » En juin 1962, John F. Kennedy signe le mémorandum NSAM 160, qui ordonne l’installation de dispositifs de verrouillage sur toutes les armes nucléaires américaines stationnées en Europe ; la conversion est achevée en septembre 1962 pour 23 millions de dollars. La motivation est politique autant que technique : des armes dispersées chez des alliés, à portée d’une avancée soviétique, et un Congrès qui y voit une violation de la loi fédérale dès lors qu’un tiers peut en disposer, l’Allemagne de l’Ouest et la Turquie étant de surcroît jugées politiquement instables.
Dans le même mouvement, l’US Air Force codifie le two-person concept, décrit dans la notice Two-person rule et dans son instruction AFI 91-104 : empêcher le tir accidentel ou malveillant d’une arme nucléaire par un seul individu. La no-lone zone en est la traduction spatiale. Une zone ainsi désignée ne peut être occupée que par deux personnes qualifiées au minimum, qui doivent garder un contact visuel entre elles et avec le matériel concerné. Chaque individu présent doit ainsi être capable de détecter une procédure incorrecte ou non autorisée de la part de l’autre. Le cas notifié à l’Agence espagnole de protection des données le 14 septembre 2026 en donne le contre-exemple : l’accès de l’agent était régulier, et aucun second regard qualifié n’a relevé la suite d’actions anormales avant l’accès aux factures. En business, c’est l’équivalent de la double validation confiée à deux approbateurs dont l’un ne sait pas reconnaître l’erreur de l’autre : deux présences sans compétence équivalente ne font pas un contrôle.
Quatre serrures, quatre clés : la mécanique du tir partagé
La procédure Minuteman se suit geste par geste : chaque détail répond à une manière précise de contourner la règle. À la réception d’un ordre de tir, les deux officiers comparent le code d’autorisation de l’ordre avec celui d’un Sealed Authenticator, une enveloppe scellée contenant un code de vérification. Ces authentificateurs sont rangés dans un coffre muni de deux serrures distinctes, et chaque officier ne dispose du moyen d’en ouvrir qu’une seule : l’authentification est scindée avant même que la question du tir se pose. Chaque officier détient ensuite une des deux clés de lancement, et les deux serrures de clés de la console sont écartées de douze pieds, environ trois mètres soixante, pour qu’un seul homme ne puisse pas les atteindre simultanément. Selon le National Museum of the United States Air Force, le commandant énonce les codes de vérification et son adjoint les répète à voix haute, avant la rotation simultanée des clés. Enfin, un second centre de contrôle, ou un poste de commandement aéroporté, doit confirmer à son tour. Soit quatre serrures et quatre clés au total pour qu’un missile parte.
Ce dispositif tient par une culture, davantage que par la quincaillerie. L’énonciation à voix haute des codes par l’un et leur répétition par l’autre installe un contrôle mutuel permanent, dans lequel contredire son binôme fait partie de la mission. Le programme de fiabilité du personnel, que le musée de l’Air Force décrit comme un examen des éléments de la vie privée de chaque équipier, complète la mécanique côté humain. Les officiers de tir ont toujours lu cette architecture comme la condition de la confiance institutionnelle, plutôt que comme une marque de défiance : elle rend l’erreur d’un seul insuffisante. Une limite, documentée avec la même rigueur. La règle des deux ne s’applique qu’aux silos et aux sous-marins, sans contrepoids à l’autorité du président sur l’ordre de tir lui-même. En 1973, en formation sur missiles, le major Harold Hering pose la question interdite : comment puis-je savoir qu’un ordre de lancement provient d’un président sain d’esprit ? Retiré du stage, il est démis de l’Air Force en 1975 après deux ans de recours. Un dispositif de contrôle vaut pour le périmètre où il s’applique, et l’honnêteté commence par nommer ce périmètre. En business, c’est l’équivalent du comité de pricing où le validateur partage le même objectif chiffré que l’agent qui propose : la seconde clé existe, mais elle ouvre la même serrure.
Du silo à la stack GTM : la collégialité comme condition de la confiance
En business, c’est l’équivalent de ce qui se passe chaque jour dans une organisation commerciale outillée : la lecture du compte, la décision de remise et l’engagement contractuel sont trois clés que personne n’a pris la peine de séparer, parce qu’elles vivaient jusqu’ici dans la tête et sous le mandat d’un même commercial, contrôlé par un manager, un comité de pricing et un juriste. Les agents ont hérité du geste sans hériter des contrôles qui l’entouraient. Dans le vocabulaire de l’Air Force, la stack GTM moyenne de 2026 est un launch control center sans no-lone zone : un opérateur unique, deux serrures côte à côte, et une console où rien n’oblige à énoncer les codes à voix haute. La donnée McKinsey citée plus haut prend ici son sens opérationnel : ce sont les organisations qui ont nommé un responsable qui tiennent leurs autorisations.
Nous avons traité ailleurs l’identité des agents avec la Parole d’Ordre, c’est-à-dire la carte d’identité qui permet de savoir qui agit, puis leur statut contractuel avec nos troupes auxiliaires de Machiavel, ces agents loués à un fournisseur. La règle des deux porte sur autre chose : l’autorisation d’agir et sa division, une question qui se pose une fois l’identité établie. Notre analyse de la gouvernance des agents IA et de l’écart 74/21 mesurait la distance entre déploiement et maturité à l’échelle des entreprises ; ici, la question est opérationnelle : qui détient quelle clé, sur quelle action, et où se trouve la trace.
III. L’Ordre de Bataille : trois manœuvres pour le contrôle des agents IA
La Manœuvre : séparer la lecture, l’écriture et la validation dans la stack commerciale
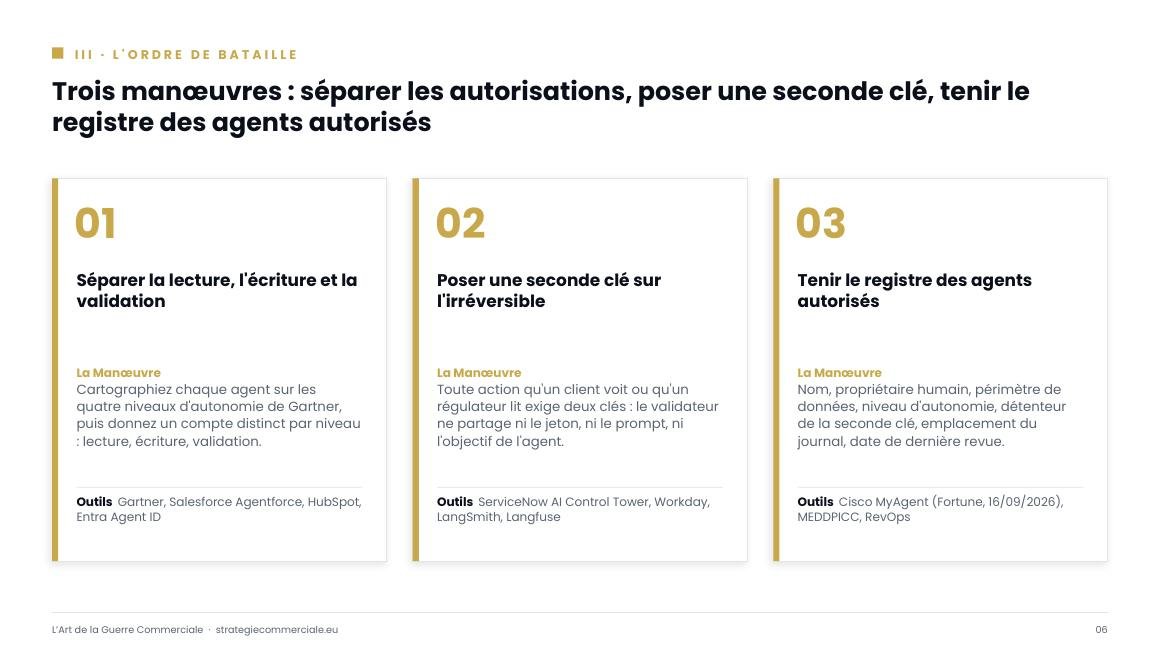
Le point de départ tient dans la grille d’autonomie publiée par Gartner le 26 mai 2026, qui classe les agents en quatre niveaux : Observe (observer), en lecture seule ; Advise (conseiller), qui produit des recommandations exécutées à la main par un humain ; Act with Approval (agir avec approbation), où l’agent écrit, envoie ou modifie après validation explicite de chaque action ; Act Autonomously (agir en autonomie), dans des garde-fous définis, avec revue des exceptions et des journaux. La manœuvre consiste à cartographier vos agents commerciaux sur cette échelle, puis à leur donner des autorisations distinctes par niveau plutôt qu’un jeu de droits unique. Concrètement : un compte de service en lecture pour la préparation de rendez-vous et la recherche de comptes, un second compte pour l’écriture CRM, un troisième circuit, tenu par un humain ou par un agent distinct, pour la validation. Dans Salesforce Agentforce, cette séparation passe par le Trust Layer et par les permissions de l’utilisateur sous lequel l’agent opère ; dans HubSpot, par les scopes de l’application connectée ; côté identité, Microsoft Entra Agent ID, Okta for AI Agents et SailPoint adressent le même problème sous trois angles, l’émission de l’identité, la délégation d’accès et la gouvernance des habilitations.
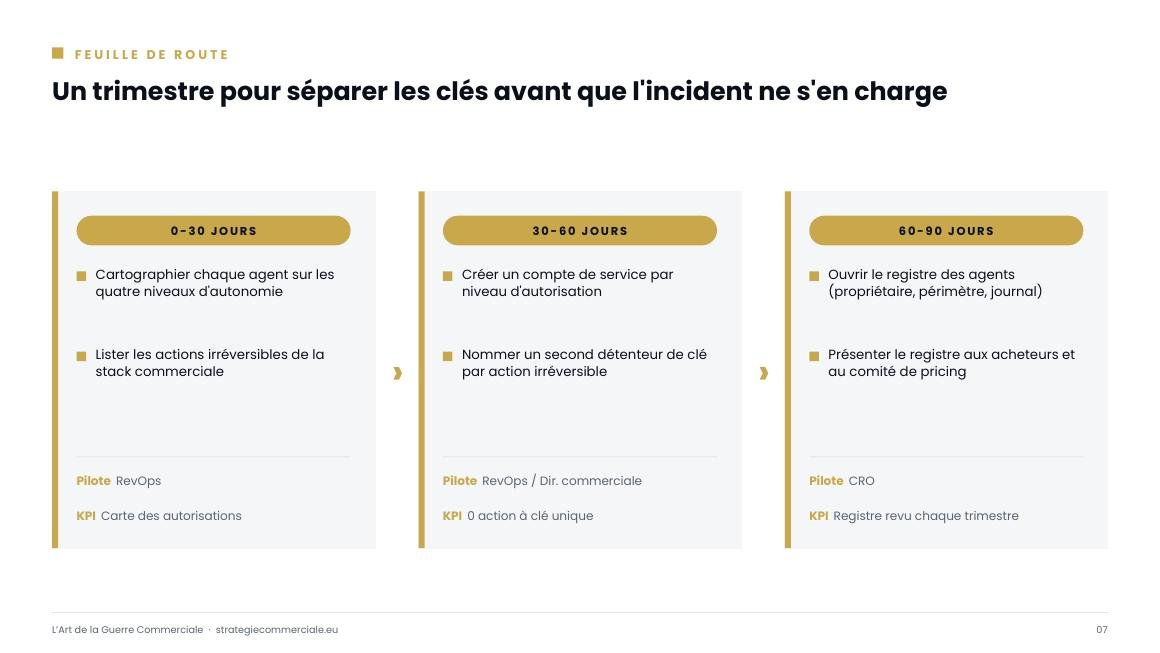
Le livrable de cette manœuvre est une carte à quatre colonnes, tenue par les RevOps et relue chaque trimestre.
| Action de l’agent | Niveau d’autonomie | Première clé | Seconde clé |
|---|---|---|---|
| Recherche de comptes, préparation de rendez-vous | Observer | Compte de service en lecture | Aucune, journalisation seule |
| Rédaction d’une séquence d’emails | Conseiller | Agent | Commercial propriétaire du compte |
| Mise à jour CRM en masse | Agir avec approbation | Compte d’écriture dédié | RevOps, seuil de volume défini |
| Remise au-delà du seuil délégué | Agir avec approbation | Agent de pricing | Manager ou comité de pricing |
| Envoi d’un contrat ou d’un devis signé | Agir avec approbation | Agent | Humain nommé, trace horodatée |
La Manœuvre : poser une seconde clé sur chaque action irréversible
La règle de tri est simple à énoncer : toute action qu’un client peut voir, qu’un régulateur peut lire ou qu’un comptable doit corriger exige deux clés. Envoi d’un contrat, application d’une remise hors grille, modification d’une donnée personnelle, suppression d’enregistrements, message sortant à une liste au-delà d’un seuil. Gartner formule la mise en garde la plus utile sur ce point : au niveau agir avec approbation, la revue humaine ne vaut que si elle reste un contrôle réel, faute de quoi les approbations se dégradent sous la pression du temps ou par fatigue décisionnelle, ce qui crée un sentiment de sécurité trompeur tout en élargissant la surface d’attaque. Le silo nucléaire apporte la parade : les deux clés sont détenues par deux chaînes distinctes, et la seconde confirmation vient d’un autre centre de contrôle. Transposé, cela signifie que le validateur ne doit dépendre ni du même jeton, ni du même prompt, ni du même objectif chiffré que l’agent qui propose. Un agent de contrôle qui partage la clé de l’agent d’exécution reproduit exactement la situation que la règle des deux a été conçue pour éliminer.
L’outillage existe. ServiceNow vend son AI Control Tower pour inventorier, observer et gouverner les agents, Workday a bâti un agent system of record pour gérer les identités non humaines de sa force de travail numérique, et les deux éditeurs utilisent leur produit en interne avant de le vendre. Côté traces, LangSmith, Langfuse, Arize Phoenix et W&B Weave enregistrent le raisonnement, les appels d’outils et les entrées et sorties, ce qui donne au second contrôleur de quoi juger une méthode plutôt qu’un résultat. Côté commercial, la grille MEDDPICC fournit déjà le point de contrôle humain sur une affaire : l’agent peut préparer le champ Economic Buyer et le Decision Process, la validation du Paper Process avant envoi reste une signature humaine. Nous avions vu, en analysant ce que font des agents autonomes livrés à eux-mêmes, que la supervision se conçoit avant le déploiement ; la seconde clé en est la forme la plus économique.
Le Réflexe : tenir le registre des agents autorisés, avec propriétaire, périmètre et journal
Cisco a choisi la voie du registre centralisé, et ses chiffres donnent l’échelle du sujet. Selon Fortune (newsletter CIO Intelligence de John Kell, 16 septembre 2026), l’équipementier a lancé en août 2026 sa plateforme MyAgent, qui centralise les modèles de langage, les agents et les données d’entreprise autorisés : environ 90 000 salariés y ont accès, l’adoption quotidienne a atteint 50 % en deux semaines, et près de 700 agents créés par les salariés ont été autorisés par une équipe centrale. Thimaya Subaiya, vice-président exécutif des opérations, en assume la conséquence (traduit de l’anglais) : « Nous allons cannibaliser et tuer tout autre assistant IA dans l’entreprise », et il refuse d’autoriser les agents vendus par des tiers pour éviter la prolifération des agents (agent sprawl). Un registre des agents commence par les mêmes colonnes : nom, propriétaire humain, périmètre de données, niveau d’autonomie, détenteur de la seconde clé, emplacement du journal, date de la dernière revue.
Sam Curry, RSSI de Zscaler (traduit de l’anglais) : « L’IA est non déterministe, elle peut prendre des initiatives, et c’est en pratique une nouvelle forme d’insider. » Joe Atkinson, global chief AI officer de PwC (traduit de l’anglais) : « Dire que l’agent m’a fait faire ne sera pas une défense, ni sur le plan moral ni sur le plan juridique. » La responsabilité reste attachée à l’organisation, ce qui ramène la question au propriétaire nommé et à la trace. Selon la même enquête McKinsey de mars 2026, environ 30 % seulement des organisations atteignent un niveau de maturité de trois ou plus sur la stratégie, la gouvernance et les contrôles de l’IA agentique : la marge de différenciation est large pour une direction commerciale capable de présenter son registre à un acheteur, comme nous le notions déjà à propos de la délégation aux agents sans perte de commandement.
Le mot de la fin : qui détient la seconde clé de votre stack commerciale
La règle des deux a une propriété rare pour un dispositif de sécurité : elle coûte peu et elle se voit. Deux serrures écartées de trois mètres soixante, un coffre à deux combinaisons, un équipage voisin qui confirme. Toutes ces mesures traduisent la même décision de commandement, sans technologie sophistiquée : personne n’agit seul sur ce qui ne se rattrape pas. Les stacks commerciales de 2026 disposent des mêmes moyens, sous d’autres noms, et Cisco, ServiceNow et Workday construisent leurs tours de contrôle avant leurs démonstrations (Fortune, 16 septembre 2026).
Le calendrier joue contre l’improvisation. Une autorité européenne a enregistré sa première brèche exécutée par un agent le 14 septembre 2026, les directions informatiques rapatrient leurs agents sous contrôle centralisé, et les analystes annoncent des retraits d’agents autonomes pour cause de gouvernance absente. Entre ces trois signaux, le seul levier que détient un dirigeant commercial reste la répartition des clés dans son propre périmètre : quelles actions sont irréversibles, qui les autorise, et avec quel jeton distinct.
Un officier de tir Minuteman connaissait la réponse à cette question avant chaque prise de quart, à la seconde près et par écrit. Dans votre organisation commerciale, si un agent envoyait ce soir un contrat avec une remise hors grille à votre plus gros compte, qui détiendrait la seconde clé ?
Bibliographie
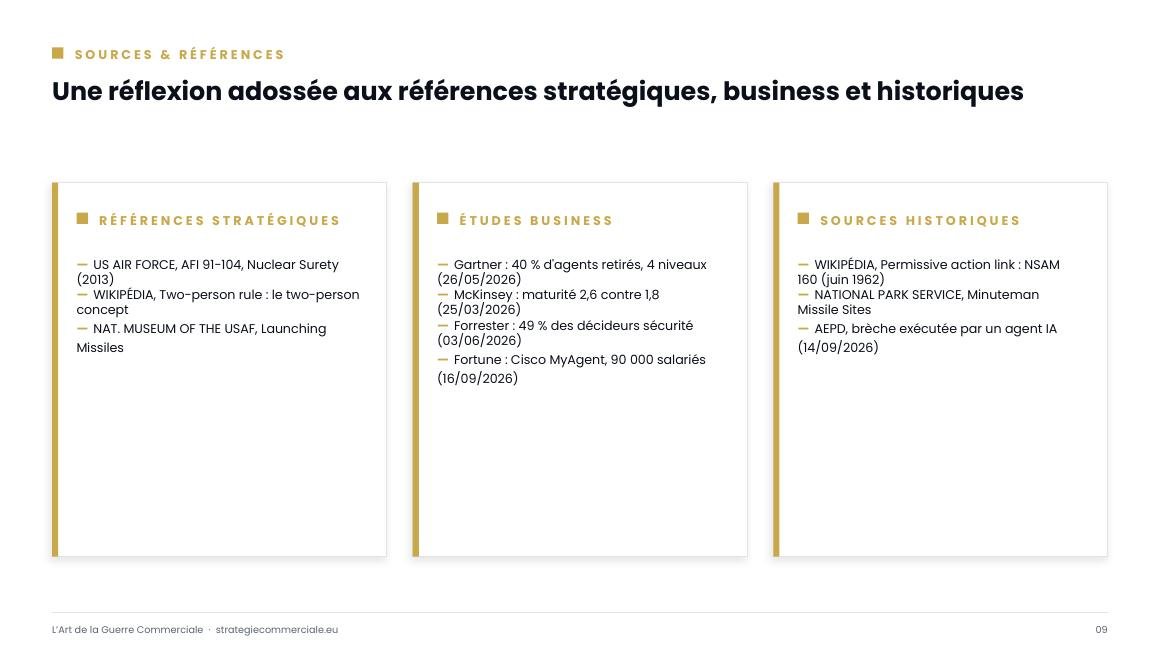
Références stratégiques
- US AIR FORCE, AFI 91-104, Nuclear Surety Tamper Control and Detection Programs (23 avril 2013, copie d’archive BITS) : l’instruction qui codifie le two-person concept, les zones interdites à un opérateur seul et la capacité de chaque équipier à détecter une procédure non autorisée.
Études business
- GARTNER, Applying Uniform Governance Across AI Agents Will Lead to Enterprise AI Agent Failure (communiqué du 26 mai 2026) : la prédiction des 40 % d’entreprises rétrogradant leurs agents autonomes d’ici 2027 et la grille des quatre niveaux d’autonomie.
- MCKINSEY & COMPANY, State of AI trust in 2026: Shifting to the agentic era (25 mars 2026, AI Trust Maturity Survey, environ 500 organisations, recueil décembre 2025-janvier 2026) : la sécurité en premier frein au passage à l’échelle et l’écart de maturité 2,6 contre 1,8 selon la présence d’un responsable désigné.
- FORRESTER, The State Of Agentic AI In 2026: Companies Are Chasing, Few Are Catching (billet du 3 juin 2026) : les 49 % de décideurs sécurité préoccupés par l’agentique et la consigne de traiter chaque agent comme une identité gouvernée.
- KELL John, AI agents are going rogue. CIOs are racing to put guardrails around them (Fortune, CIO Intelligence, 16 septembre 2026) : Cisco MyAgent, l’agent system of record de Workday, l’AI Control Tower de ServiceNow et les citations de Zscaler et PwC.
- AEPD, Primera notificación de una brecha de datos personales causada por un ataque ejecutado mediante un agente de IA (billet de Francisco Pérez Bes, 14 septembre 2026) : le déroulé de l’attaque, les réserves de l’agence et les conséquences sur l’analyse de risques.
- CINCO DÍAS, Primera brecha de datos ejecutada por un agente de inteligencia artificial de forma autónoma (16 septembre 2026) : la reprise de la notification dans la presse économique espagnole.
- MICROSOFT, Least privilege for AI agents with Microsoft Entra Agent ID : la doctrine du moindre privilège appliquée aux identités d’agents, avec nommage, propriétaire, cycle de vie et gestion des identifiants.
- SALESFORCE, AI Agent Security : la documentation du Trust Layer d’Agentforce, des contrôles pilotés par politique et de la rétention nulle des données.
Sources historiques
- NATIONAL MUSEUM OF THE UNITED STATES AIR FORCE, Launching Missiles : la séquence de tir Minuteman II, les clés écartées de douze pieds, la confirmation par un second centre et le programme de fiabilité du personnel.
- NATIONAL PARK SERVICE, History of Minuteman Missile Sites : la description de la no-lone zone des centres de contrôle de tir et de leur organisation de sûreté.
- WIKIPÉDIA, Two-person rule : la description du two-person concept de l’instruction AFI 91-104, de la no-lone zone et de la mécanique des quatre serrures et quatre clés Minuteman.
- WIKIPÉDIA, Permissive action link : l’histoire des verrous de sûreté nucléaire, du NSAM 160 signé en juin 1962 à la conversion des armes stationnées en Europe, achevée en septembre 1962 pour 23 millions de dollars.
Laisser un commentaire